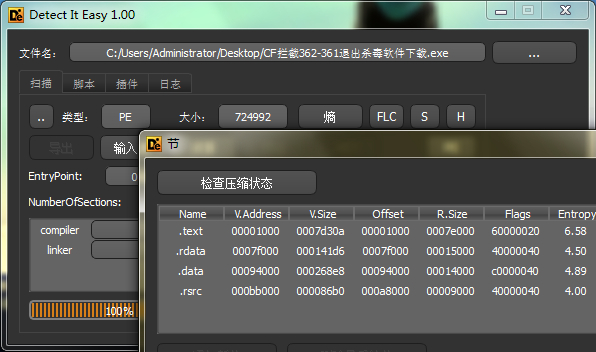
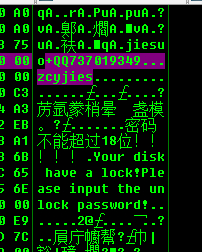
接下来是用户锁,因为本地没有类似的样本了,我就写了一个样本来给大家看。
0x1:记事本方式:
这是一种很古老的方式

,我们在2015年的时候破解基本上都是这种方式。因为用户名已知,所以我们就可以在记事本查找相应的关键词(如:net user、Administrator、username、QQ等)。况且那时候这些软件很少会懂得加壳。

这张图清楚的看出内置管理员账户密码是password这个字符串。
这种方式仅适用未加壳。
0x1:OD反汇编
打开od,然后把锁机拖动到od中,如果是新手则有两种办法,第一种是选择 上方的字母“M”会显示出差不多

这样的界面,然后我们就可以右键,选择查找,在ASCII中输入关键词,这里我们输入net user

这样密码就出来了。
如果加壳可以进行断点或者其他的(我对脱壳领域认知很低,只会几种。)
0x2:Ida分析
ida的分析,当然我从来不用,因为ida的入门门槛比较高。
0x3:通用破解框架
大表姐的通用破解框架,可以秒杀一切用户锁(软件请找某春秋)
0x4:Pedoll行为记录
同样是大表姐用Qt框架开发出来的行为记录,大致原理是通过hook等来进行监测被监测程序的行为。
0x5:网站分析
比较好的网页分析有腾讯哈勃、微步云沙箱(原来的火眼可能已经挂了,B超这个东西我也没找到踪迹了。)
0x6:关于用户锁我就总结这么多
其实我之前用易语言写的有一个拦截cmd.exe的,遇到关键命令会直接提示出行为。但是因为找都找不到,而且只支持Windows64位操作系统,我就没有做下去了。


 ,明天更新硬盘锁,大家准备好。今天帖子留给大家讨论!